Phishing-Simulation für Unternehmen
Realistische Phishing-Tests – sicher gesteuert über die hookfree Phishing Engine
Phishing-Angriffe gehören zu den größten Risiken im Arbeitsalltag. Eine einzige täuschend echte E-Mail kann ausreichen, damit Zugangsdaten eingegeben, Links geöffnet oder sensible Informationen preisgegeben werden.
Mit der hookfree Phishing Engine können Unternehmen, Verwaltungen und Organisationen realistische Phishing-Simulationen durchführen – ohne eigenen Mailserver, ohne Webserver, ohne komplizierte technische Einrichtung und ohne Spezialwissen.
Dabei steht für uns die Sensibilisierung der Beschäftigten im Mittelpunkt – nicht die Kontrolle einzelner Personen. Die Auswertung kann gemeinsam mit Ihnen so konfiguriert werden, dass Ergebnisse nicht auf einzelne Beschäftigte zurückgeführt werden können. Einmal festgelegte Datenschutzeinstellungen werden ausschließlich durch hookfree verwaltet und können nicht eigenständig innerhalb Ihrer Organisation verändert werden. Das schafft Verlässlichkeit für Datenschutzbeauftragte, Personalvertretungen und Beschäftigte.
Sie wählen passende Simulationen aus, stimmen die wichtigsten Rahmenbedingungen ab und können kontrolliert starten. Die technische Plattform, die Infrastruktur, die Szenarien und die datenschutzrelevanten Grundeinstellungen werden durch hookfree bereitgestellt und gesteuert.
So wird aus einem komplexen Security-Thema ein klar geführter Prozess, der eine nachhaltige Sicherheitskultur fördert – ohne Beschäftigte an den Pranger zu stellen.
Was macht eine managed Phishing-Simulation besonders?
Eine klassische Selbstbedienungssoftware verlangt häufig technisches Wissen. Man muss Mailserver konfigurieren, Domains vorbereiten, Landingpages einrichten, Zustellbarkeit testen, Datenschutzfragen klären und Kampagnen korrekt aufsetzen.
Eine vollständig manuelle Dienstleistung ist dagegen oft langsamer und weniger flexibel.
hookfree kombiniert beide Ansätze:
Sie erhalten eine geführte Plattform mit vorbereiteten Simulationen, ohne selbst technische Infrastruktur betreiben zu müssen. Gleichzeitig bleibt der Prozess kontrolliert, damit Simulationen sauber und sicher durchgeführt werden können.
Das Ergebnis ist ein managed Self-Service für Phishing-Simulationen.
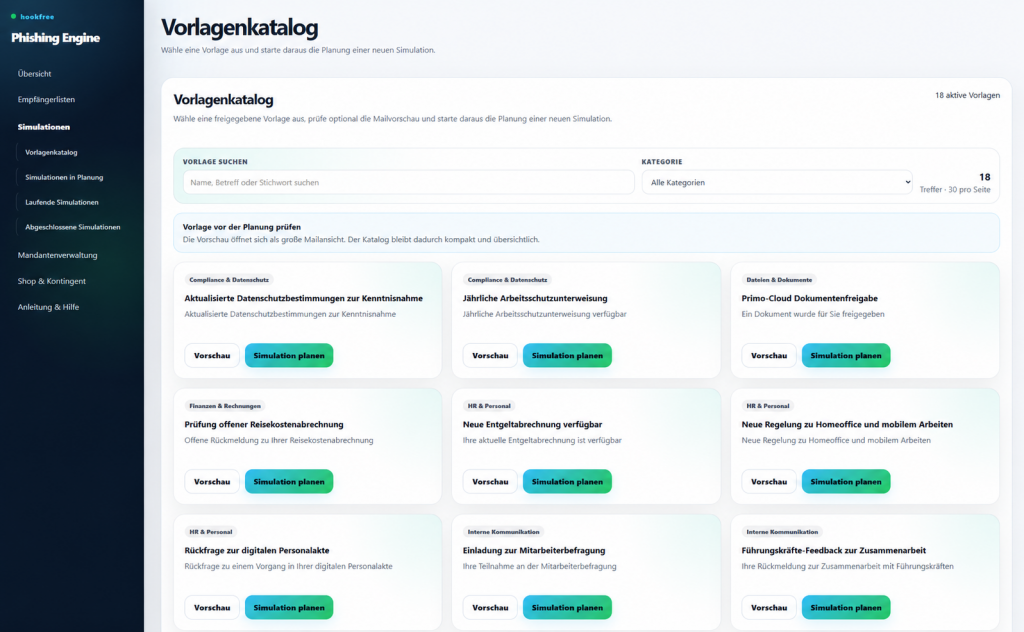
Professionelle Phishing-Simulationen – ohne eigenes Technikprojekt
Die hookfree Phishing Engine nimmt Unternehmen den technischen Aufwand ab. Sie wählen vorbereitete Simulationen, prüfen die Inhalte und beauftragen die Durchführung über einen geführten Prozess.
Kein Mailserver notwendig
Der Versand läuft über die bereitgestellte hookfree Infrastruktur. Sie müssen keine eigene Versandumgebung aufbauen.
Kein Webserver notwendig
Landingpages und technische Zielseiten werden über die Plattform abgebildet. Kein Hosting, keine Zertifikate, kein Setup.
Vorgefertigte Simulationen
Wählen Sie passende Szenarien aus typischen Arbeitskontexten, statt Kampagnen komplett selbst zu erstellen.
Schneller Start
Durch den geführten Ablauf können Simulationen deutlich schneller vorbereitet und beauftragt werden.
Kontrollierter Ablauf
Self-Service, aber nicht unkontrolliert: Freigaben, Rahmenbedingungen und technische Logik bleiben sauber geführt.
Datenschutz je Kunde steuerbar
Datenschutzrelevante Einstellungen können kundenspezifisch gesteuert werden – besonders interessant für öffentliche Stellen.
In wenigen Schritten zur beauftragten Phishing-Simulation
Die hookfree Engine führt Sie durch den Prozess – von der Auswahl einer vorbereiteten Simulation bis zur kontrollierten Durchführung.
Paket wählen
Pilot-Paket ohne Abo oder dauerhaftes Paket auswählen.
Simulation auswählen
Vorgefertigtes Szenario aus dem Katalog wählen.
Angaben ergänzen
Organisation, Zielgruppe, Domains und Rahmenbedingungen hinterlegen.
Inhalte prüfen
Simulation und Darstellung vor der Durchführung kontrollieren.
Beauftragen
Simulation verbindlich freigeben und kontrolliert durchführen lassen.
Ergebnisse ansehen
Nach Abschluss die Ergebnisse im vorgesehenen Rahmen auswerten.
Für wen ist die hookfree Phishing Engine geeignet?
Unternehmen ohne eigene Security-Infrastruktur
Nicht jedes Unternehmen hat eigene Mailserver, Security-Teams oder technische Ressourcen für Phishing-Simulationen. Mit hookfree können Simulationen trotzdem professionell durchgeführt werden.
Kleine und mittlere Unternehmen
Gerade KMU profitieren davon, dass kein eigenes technisches Projekt notwendig ist. Die Simulation kann über vorbereitete Szenarien gestartet werden, ohne dass interne IT-Abteilungen umfangreich eingebunden werden müssen.
Öffentliche Stellen und Verwaltungen
Öffentliche Stellen haben besondere Anforderungen an Datenschutz, Nachvollziehbarkeit und Verhältnismäßigkeit. Die kundenspezifisch steuerbaren Datenschutzregelungen machen hookfree besonders interessant für Verwaltungen, kommunale Einrichtungen und öffentliche Organisationen.
Organisationen mit Awareness-Pflichten
Wenn Informationssicherheit, Datenschutz, NIS2, ISO 27001, IT-Grundschutz oder interne Sicherheitsrichtlinien eine Rolle spielen, sind Phishing-Simulationen ein sinnvoller Baustein, um Awareness praktisch zu überprüfen.
Unternehmen, die schnell starten möchten
Wer nicht erst Wochen mit technischer Vorbereitung verbringen möchte, kann mit vorbereiteten Simulationen deutlich schneller loslegen.
Typische Simulationen
Aktivierungsaufforderungen
Mitarbeitende erhalten eine realistische Nachricht, die zur Aktivierung eines vermeintlichen Dienstes oder Portals auffordert. Solche Szenarien sind besonders praxisnah, weil sie im Arbeitsalltag häufig vorkommen.
Dokumentenfreigaben
Eine Mail simuliert eine vermeintliche Datei- oder Dokumentenfreigabe. Dieses Szenario ist für Organisationen relevant, die regelmäßig mit Cloud-Diensten, Freigabelinks oder digitalen Dokumenten arbeiten.
Service- und Systemhinweise
Die Simulation wirkt wie eine Benachrichtigung aus einem internen oder externen System. Zum Beispiel ein Hinweis auf ein Konto, eine Änderung, eine Bestätigung oder eine neue Funktion.
Interne Portalmeldungen
Gerade in größeren Organisationen sind interne Portale, HR-Systeme, Zeiterfassung, Ticketsysteme oder Intranet-Hinweise alltäglich. Genau deshalb eignen sich solche Szenarien gut für realistische Simulationen.
Phishing-Simulation und hookfree Academy kombinieren
Eine Phishing-Simulation zeigt, wie Mitarbeitende in einer konkreten Situation reagieren.
Die hookfree Academy sorgt dafür, dass daraus nachhaltiges Lernen entsteht.
Die Kombination ist besonders stark:
- Simulationen machen Risiken sichtbar
- Die Academy vermittelt vermittelt verständliches Wissen
- Wiederholungen zeigen Entwicklungen
- Unternehmen können Awareness strukturiert aufbauen
Wer Phishing-Simulation und Academy kombiniert, kann von einem persönlichen Kombi-Angebot profitieren.
Sprechen Sie uns an – wir unterbreiten Ihnen gerne ein passendes Angebot für Ihre Organisation.
Pilot-Paket: unkompliziert starten
Sie möchten zunächst testen, ob eine Phishing-Simulation für Ihre Organisation sinnvoll ist?
Dann eignet sich das Pilot-Paket. Es ist ohne dauerhaftes Abo buchbar und ermöglicht einen einfachen Einstieg in die hookfree Phishing Engine.
So können Sie erste Erfahrungen sammeln, den Ablauf kennenlernen und anschließend entscheiden, ob Sie die Lösung regelmäßig einsetzen möchten.
Alle aktuellen Pakete und Preise finden Sie auf unserer Preisseite.
Starten Sie Ihre erste Phishing-Simulation
Mit der hookfree Phishing Engine starten Sie realistische Phishing-Simulationen ohne eigene technische Infrastruktur – einfach, kontrolliert und passend für Unternehmen, Verwaltungen und Organisationen.
Fordern Sie eine Demo an, sehen Sie sich die Preise an oder sprechen Sie uns direkt auf ein persönliches Angebot an.
Häufige Fragen zu Phishing-Simulationen
Fragen zu Phishing-Simulationen für Unternehmen
Die wichtigsten Fragen zu Ablauf, Technik, Datenschutz und Einsatzmöglichkeiten der hookfree Phishing Engine kompakt beantwortet.
Was ist eine Phishing-Simulation für Unternehmen?
Bei einer Phishing-Simulation erhalten Beschäftigte kontrolliert vorbereitete Nachrichten, die typische Merkmale realer Phishing-Angriffe nachbilden. Ziel ist es, den sicheren Umgang mit verdächtigen E-Mails und anderen digitalen Aufforderungen praxisnah zu trainieren und die Security Awareness innerhalb der Organisation nachhaltig zu stärken.
Wie funktioniert eine Phishing-Simulation mit hookfree?
Mit der hookfree Phishing Engine wählen Unternehmen und öffentliche Verwaltungen ein passendes Paket und eine vorbereitete Simulation aus. Anschließend werden Organisation, Zielgruppe, Domains und weitere Rahmenbedingungen hinterlegt. Nach Prüfung und Freigabe wird die Simulation kontrolliert durchgeführt. Die Ergebnisse können anschließend innerhalb des vorgesehenen Auswertungsrahmens analysiert werden.
Benötigt mein Unternehmen einen eigenen Mailserver für Phishing-Simulationen?
Nein. Für Phishing-Simulationen mit der hookfree Phishing Engine ist kein eigener Versand- oder Mailserver erforderlich. Der Versand erfolgt über die von hookfree bereitgestellte Infrastruktur. Unternehmen müssen dadurch keine eigene technische Versandumgebung für die Simulation aufbauen.
Wird für die Phishing-Simulation ein eigener Webserver benötigt?
Nein. Auch Landingpages und technische Zielseiten werden über die bereitgestellte Infrastruktur abgebildet. Unternehmen benötigen dafür keinen eigenen Webserver, keine eigenen Zertifikate und kein separates Hosting für die Simulation.
Für welche Unternehmen und Organisationen eignen sich Phishing-Simulationen?
Phishing-Simulationen eignen sich für kleine, mittlere und größere Unternehmen ebenso wie für Behörden, Kommunen und andere öffentliche Einrichtungen. Sie sind besonders interessant für Organisationen, die Security Awareness praxisnah trainieren möchten, ohne dafür eine eigene Phishing-Infrastruktur oder ein spezialisiertes Security-Team aufbauen zu müssen.
Wie berücksichtigt hookfree den Datenschutz bei Phishing-Simulationen?
Datenschutzrelevante Einstellungen können für die jeweilige Organisation festgelegt werden. Die Auswertung lässt sich so konfigurieren, dass Ergebnisse nicht auf einzelne Beschäftigte zurückgeführt werden können. Einmal festgelegte Datenschutzeinstellungen werden zentral durch hookfree verwaltet und können innerhalb der Kundenorganisation nicht eigenständig verändert werden.
Welche Szenarien können bei einer Phishing-Simulation eingesetzt werden?
Die hookfree Phishing Engine bietet vorbereitete Szenarien aus typischen Arbeitskontexten. Dazu gehören beispielsweise Aktivierungsaufforderungen, Dokumentenfreigaben, Service- und Systemhinweise sowie Nachrichten, die wie Meldungen aus internen Portalen oder digitalen Unternehmensdiensten wirken.
Was bedeutet Managed Self-Service bei Phishing-Simulationen?
Managed Self-Service verbindet die Flexibilität einer Softwareplattform mit einem kontrollierten und geführten Prozess. Kunden können vorbereitete Simulationen auswählen, Inhalte prüfen und die Durchführung beauftragen, ohne selbst Mailserver, Landingpages oder die technische Infrastruktur betreiben zu müssen.
Können Phishing-Simulationen mit Security-Awareness-Schulungen kombiniert werden?
Ja. Die hookfree Phishing Engine kann mit der hookfree Academy kombiniert werden. Phishing-Simulationen machen konkrete Risiken im Arbeitsalltag sichtbar, während die Academy das notwendige Wissen zu Phishing, Social Engineering, Informationssicherheit und weiteren Security-Awareness-Themen vermittelt. Dadurch lässt sich ein kontinuierliches Awareness-Programm aufbauen.
Kann eine Phishing-Simulation zunächst als Pilot getestet werden?
Ja. Für Organisationen, die zunächst Erfahrungen mit Phishing-Simulationen sammeln möchten, bietet hookfree ein Pilot-Paket ohne dauerhaftes Abonnement an. Damit können Unternehmen und Verwaltungen den Ablauf kennenlernen und anschließend entscheiden, ob sie Phishing-Simulationen regelmäßig einsetzen möchten.